Wyciek z Fakturowni dotyczy każdego konta. Co zrobić w 72 godziny i jak nie dać się na fałszywą fakturę
Od 27 do 28 września 2026 r. ktoś kopiował bazę Fakturowni, z której korzysta ponad 600 tys. klientów. Wyciekły m.in. numery rachunków, dane kontrahentów i skróty haseł. Sprawdziłem komunikaty firmy i zebrałem, co trzeba zrobić teraz.
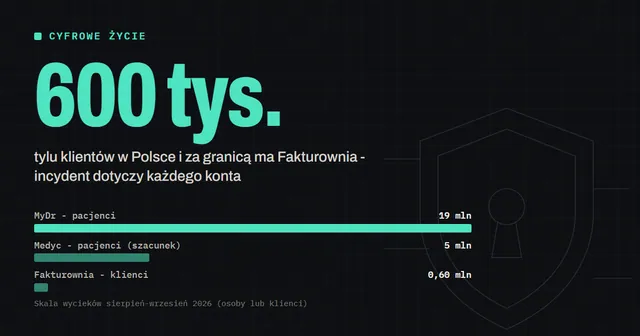
- Nieuprawniony dostęp do systemów Fakturowni trwał od 27.09.2026 ok. 3:20 do 28.09.2026 ok. 17:45. Firma potwierdza, że incydent dotyczy każdego konta.
- Wyciekły m.in. dane firm i użytkowników, numery rachunków (IBAN), skróty haseł, tokeny API oraz dane kontrahentów dodanych przed 16.10.2024. Dla ok. 2250 kont skopiowano wszystkie dane z lat 2022-2026.
- Nie wyciekły certyfikaty KSeF ani dane kart i logowania do banków - Fakturownia ich nie przechowuje.
- Jeśli wyciekły dane twoich kontrahentów, to ty jako administrator oceniasz ryzyko i masz 72 godziny na zgłoszenie do UODO.
- Największe ryzyko na najbliższe tygodnie: fałszywe faktury i „zmiana numeru konta" w imieniu znanych ci firm.
To trzeci duży wyciek w Polsce w ciągu siedmiu tygodni. Po MyDr (sierpień) i systemie Medyc (wykryty 9 września) przyszła kolej na Fakturownię - popularny program do wystawiania faktur. Tym razem cel to nie pacjenci, tylko firmy, freelancerzy i ich kontrahenci. Przeczytałem oficjalny komunikat Fakturowni (aktualizacja z 1.10.2026, 16:00), relacje Niebezpiecznika, Sekuraka i dobreprogramy oraz wytyczne dotyczące zgłaszania naruszeń. Poniżej konkretna lista kroków.
Co się stało w Fakturowni
Według firmy osoba nieuprawniona wykorzystała lukę w systemie i skopiowała dużą część bazy danych na własne serwery. Niebezpiecznik, powołując się na ustalenia techniczne, opisuje lukę w szablonach faktur i bibliotece PDF, która pozwoliła zdobyć klucz do podpisywania sesji i uruchomić kod na serwerze.
Oś czasu według Fakturowni:
- 27.09.2026, ok. 3:20 - początek nieuprawnionego dostępu.
- 28.09.2026, ok. 17:45 - koniec dostępu; o 18:01 luka została usunięta.
- Po 28.09 - zmiana kluczy i haseł usług, przeniesienie systemu na nowe serwery zbudowane od zera, unieważnienie wykradzionych tokenów API.
- 29.09.2026 - zgłoszenie naruszenia do Prezesa UODO oraz incydentu do CERT Polska i Centralnego Biura Zwalczania Cyberprzestępczości.
- 1.10.2026, od 15:50 - wysyłka indywidualnych zawiadomień e-mailem do właścicieli kont i użytkowników.
Z platformy korzysta ponad 600 tys. klientów w Polsce i za granicą (dane podawane przez dobreprogramy i Niebezpiecznika). Odpowiedzialność wzięła na siebie grupa podpisująca się „fingerprint" - według Zaufanej Trzeciej Strony i Niebezpiecznika ta sama, która stoi za atakami na MyDr i Medyc. Wicepremier Krzysztof Gawkowski zapowiedział: „Sprawcy są ścigani i poniosą surowe konsekwencje". Ministerstwo Finansów zapewniło, że incydent nie dotyczy danych w Krajowym Systemie e-Faktur.
Jakie dane wyciekły, a jakie nie
| Kategoria | Status według Fakturowni | Co to dla ciebie znaczy |
|---|---|---|
| Dane firm i użytkowników (nazwa, NIP, adres, imię i nazwisko, e-mail, telefon) | skopiowane | bardziej wiarygodny phishing z twoim imieniem i nazwą firmy |
| Numery rachunków (IBAN, SWIFT) | skopiowane | oszuści wiedzą, na jakie konto zwykle płacą ci klienci |
| Hasła użytkowników | skopiowane jako skróty (hash), nie jawnym tekstem | proste hasła da się złamać - zmień je wszędzie, gdzie ich używałeś |
| Tokeny API, klucze integracji, identyfikatory sesji | skopiowane | firma je wymieniła; musisz wpisać nowe klucze w integracjach |
| Dane kontrahentów | skopiowane dla wpisów sprzed 16.10.2024 | możesz mieć obowiązek zgłoszenia do UODO |
| Kwoty faktur (netto, VAT, brutto) | skopiowane z całego okresu | oszust zna twoje typowe kwoty i może je podrobić |
| Pełna treść faktur | skopiowana dla faktur sprzed 22.03.2021 | starsze dokumenty mogą posłużyć za wzór fałszywek |
| Wszystkie dane konta z lat 2022-2026 | dotyczy ok. 2250 kont | te osoby dostały osobne informacje |
| Certyfikaty KSeF | nie skopiowane | - |
| Dane kart i logowania do banków | nie skopiowane (Fakturownia ich nie przechowuje) | - |
Masz konto w Fakturowni - zrób to dziś
Kroki oparłem na zaleceniach z oficjalnego komunikatu firmy:
- Zmień hasło do Fakturowni. Skróty haseł wyciekły, a słabe hasła da się z nich odtworzyć.
- Zmień to samo hasło wszędzie indziej. Najpierw w skrzynce e-mail podpiętej do konta - kto przejmie pocztę, przejmie resztę.
- Włącz weryfikację dwuetapową w Fakturowni i w poczcie.
- Wpisz nowe klucze API w sklepach, CRM-ach i innych integracjach. Fakturownia wymusiła wymianę tokenów, a nowe działają tylko z dotychczasowych adresów IP.
- Przejrzyj ustawienia konta. Sprawdź, czy nikt nie zmienił numeru rachunku na fakturach ani nie dodał nowych użytkowników.
- Zaloguj się i sprawdź komunikat o UODO. Jeśli z twojego konta skopiowano dane osobowe kontrahentów, zobaczysz przycisk „Przygotuj zgłoszenie do UODO" z częściowo wypełnionym formularzem.
- Uprzedź kontrahentów. Napisz im, że nie zmieniasz numeru konta, a każdą taką „zmianę" mają potwierdzać telefonicznie pod znanym im numerem.
Zgłoszenie do UODO: kogo dotyczy i ile masz czasu
Tu najwięcej osób się myli. Zgłoszenie Fakturowni do UODO dotyczy jej własnego obowiązku. Za dane twoich kontrahentów (zwłaszcza osób fizycznych i jednoosobowych firm) administratorem jesteś ty - to ty oceniasz ryzyko i decydujesz o zgłoszeniu.
- Termin: 72 godziny od stwierdzenia naruszenia (art. 33 RODO). Fakturownia powołuje się na wytyczne EROD 9/2022: administrator dowiaduje się o naruszeniu zwykle wtedy, gdy powiadomi go podmiot przetwarzający - czyli z e-maila z 1 października.
- Zgłoszenie wstępne: możesz złożyć je na podstawie e-maila i uzupełnić później (art. 33 ust. 4 RODO).
- Spóźnione zgłoszenie nadal trzeba złożyć - z wyjaśnieniem przyczyny opóźnienia.
- Kiedy nie zgłaszać: tylko gdy ryzyko naruszenia praw lub wolności osób jest mało prawdopodobne. Taką ocenę musisz udokumentować. Fakturownia dla danych, którymi sama administruje, oceniła ryzyko jako wysokie.
To nie jest porada prawna dla twojej sytuacji. Fakturownia wciąż aktualizuje komunikat na fakturownia.pl/incydent - sprawdź go przed wysłaniem zgłoszenia. Infolinia firmy w sprawie incydentu: +48 22 398 77 71 (dni robocze, 9:00-17:00).
Nie masz konta, ale dostajesz faktury - też uważaj
Jeśli którykolwiek z twoich dostawców wystawiał faktury w Fakturowni, oszuści mogą znać twój NIP, adres, kwoty i numer konta, na który zwykle płacisz. Fakturownia sama ostrzega przed fałszywymi fakturami, wezwaniami do zapłaty i próbami podmiany numerów rachunków. Jak się bronić:
- Każdą zmianę numeru konta potwierdzaj telefonicznie, pod numerem, który już znasz - nie tym z e-maila.
- Sprawdzaj rachunek na białej liście VAT (wykaz podatników VAT na podatki.gov.pl). Przy płatności B2B powyżej 15 000 zł na rachunek spoza wykazu tracisz koszt podatkowy i odpowiadasz solidarnie za VAT kontrahenta. Jeśli już zapłaciłeś, masz 7 dni od zlecenia przelewu na zawiadomienie ZAW-NR do swojego urzędu skarbowego.
- Patrz na domenę nadawcy. Wiadomości Fakturowni przychodzą z fakturownia.pl, ale oszuści używają adresów łudząco podobnych.
- Nie płać „pilnych" wezwań z linkiem do płatności, jeśli nie zgadzają się z twoimi zamówieniami.
Fala wycieków: sierpień-wrzesień 2026
Fakturownia nie jest wyjątkiem, tylko kolejnym ogniwem. Zestawiłem incydenty z ostatnich tygodni, które dotyczą Polaków:
| Incydent | Kiedy | Skala | Status liczby |
|---|---|---|---|
| MyDr (dokumentacja medyczna) | ogłoszony 12.08.2026 | blisko 19 mln osób | podał minister cyfryzacji; MyDr nie potwierdził liczby |
| Medyc / Qbusoft (dokumentacja medyczna) | włamanie 22-23.08, wykryte 9.09.2026 | nawet 5 mln osób | UODO 25.09 powołał się na doniesienia; firma nie podała skali |
| DriveWealth (broker akcji Revoluta) | 4-5.09.2026 | brak danych | potwierdzone przez firmę |
| Revolut (dane wydane oszustowi podszywającemu się pod urząd) | klienci powiadomieni 11.09.2026 | ok. 680 kont z ponad 30 krajów, w tym z Polski | liczba z mediów; Revolut mówi o „ograniczonej liczbie" |
| Fakturownia | 27-28.09.2026 | każde z kont ponad 600 tys. klientów | potwierdzone przez firmę |
Skala wycieków sierpień-wrzesień 2026 (osoby lub klienci)
Połączenie tych baz jest groźniejsze niż każda osobno. Z wycieków medycznych przestępcy mogą mieć PESEL, adres i telefon, a z Fakturowni - firmę, NIP i numer rachunku. Ministerstwo Cyfryzacji po wycieku z MyDr zaleca, żeby każdy zastrzegł PESEL. Pamiętaj jednak, że przy umowach firmowych zastrzeżenie nie działa w pełni - opisałem to w poradniku jak zastrzec PESEL i czego to nie chroni.
To, czy twój PESEL był w wycieku z MyDr, sprawdzisz na bezpiecznedane.gov.pl. Serwis pozwala też monitorować, czy w wyciekach pojawia się twój e-mail lub numer telefonu.
Inne oszustwa, przed którymi CERT Polska ostrzega teraz
Dane z wycieków przydają się w kampaniach, które już trwają. W ostatnich dniach CERT Polska ostrzegał przed:
- Fałszywymi reklamami inwestycyjnymi (1.10.2026) z wizerunkami znanych osób i filmami zrobionymi sztuczną inteligencją. Po zostawieniu numeru dzwoni „doradca" i namawia na pierwszą wpłatę.
- Fałszywymi rabatami na paliwo (1.10.2026) z logotypami znanych marek.
- Reklamami udającymi powiadomienia systemowe na telefonach Xiaomi, Oppo i Realme. Na Xiaomi można je ograniczyć, wyłączając powiadomienia aplikacji MSA.
- Phishingiem „od PGE" o rzekomym błędzie prognozy zużycia prądu i zwrocie nadpłaty (w przykładzie CERT 998 zł). Strona wyłudza login, a potem pełne dane karty z kodem CVV. Jeśli chcesz wiedzieć, ile naprawdę powinien kosztować twój prąd, policz to na tabeli zużycia prądu przez urządzenia zamiast klikać w „korekty".
Ten sam schemat - zaufana marka plus pilność - pojawia się przy każdej dużej premierze sprzętu, np. iPhone'ów 18: przed zakupem z „okazji" sprawdzaj adres sklepu. Podejrzane SMS-y przekazuj na bezpłatny numer 8080, a incydenty zgłaszaj na incydent.cert.pl. Kolejne poradniki znajdziesz w sekcji Cyfrowe życie.
FAQ
Czy wyciek z Fakturowni dotyczy mojego konta?
Tak. Fakturownia potwierdza, że incydent dotyczy każdego konta, choć zakres skopiowanych danych jest różny. Od 1 października firma wysyła indywidualne zawiadomienia e-mailem, a szczegóły zobaczysz po zalogowaniu.
Czy wyciekły dane z KSeF?
Nie. Według Fakturowni nie skopiowano certyfikatów KSeF, a Ministerstwo Finansów zapewniło, że incydent nie dotyczy danych w Krajowym Systemie e-Faktur.
Czy muszę zgłosić wyciek z Fakturowni do UODO?
Jeśli z twojego konta skopiowano dane osobowe kontrahentów, jesteś ich administratorem i to ty oceniasz ryzyko. Na zgłoszenie masz 72 godziny od dowiedzenia się o naruszeniu, możesz złożyć zgłoszenie wstępne i uzupełnić je później. Zgłoszenie Fakturowni nie zastępuje twojego.
Czy oszuści mogą ukraść pieniądze z mojego konta bankowego?
Fakturownia nie przechowuje danych logowania do banków ani danych kart, więc nie wyciekły. Ryzyko polega na czymś innym: na fałszywych fakturach i podmianie numeru konta, przez które sam przelejesz pieniądze oszustowi, albo na phishingu wyłudzającym dane logowania.
Jak sprawdzić, czy numer konta na fakturze jest prawdziwy?
Zadzwoń do kontrahenta pod numer, który znasz z wcześniejszej współpracy, i sprawdź rachunek w wykazie podatników VAT (biała lista) na podatki.gov.pl. Przy płatnościach B2B powyżej 15 000 zł to także wymóg podatkowy.
Kto stoi za atakiem na Fakturownię?
Odpowiedzialność wzięła grupa podpisująca się „fingerprint". Według Zaufanej Trzeciej Strony i Niebezpiecznika to ci sami sprawcy, którzy zaatakowali MyDr i Medyc. Sprawą zajmuje się CBZC, sprawców oficjalnie nie wskazano.
Źródła
- Fakturownia - Incydent, oficjalny komunikat, aktualizacja nr 1 z 1.10.2026
- Sekurak - Fakturownia wysłała informacje o wycieku, 2.10.2026
- Niebezpiecznik - Fakturownia.pl zhackowana (aktualizacja 2)
- dobreprogramy - Gigantyczny wyciek danych z Fakturowni. Reagują resort finansów i służby, 30.09.2026
- Polsat News - Fakturownia ofiarą cyberataku. Co mają zrobić użytkownicy, 29.09.2026
- Podatki.gov.pl - Zawiadomienie ZAW-NR
- Polsat News - Polacy masowo zastrzegają PESEL, 2.10.2026
- TVN24 Biznes - Wyciek z MyDr, serwis bezpiecznedane.gov.pl już działa, 29.08.2026
- CyberDefence24 - Nowy wyciek danych medycznych może obejmować 5 mln Polaków
- dobreprogramy - Wyciek danych z Medyc. UODO skontroluje Qbusoft
- Rzeczpospolita - Revolut przekazał oszustowi dane klientów
- Cashpress - Wyciek danych klientów Revoluta po ataku na DriveWealth
- CERT Polska - komunikaty
- Bankier.pl - Powiadomienie z telefonu może być reklamą oszustów, CERT ostrzega
- Telepolis - Oszustwo na korektę prognozy zużycia prądu PGE, CERT Polska
Piotr Olszewski
Autor i redaktor Jutroteki. Od lat pisze o technologii, czyta cenniki, regulaminy i dokumenty i liczy, ile naprawdę kosztuje nowoczesność: od kWh w domowym gniazdku po raty za nowy telefon.
Jak pracuję i sprawdzam liczby →Widzisz błąd w liczbach albo nieaktualną cenę? Napisz - poprawię i oznaczę datę aktualizacji.