Malware Hirudo podmienia aplikację banku na Androidzie. Polska jeszcze poza celem
Hirudo to nowy malware na Androida, który usuwa prawdziwą aplikację bankową i instaluje w jej miejsce fałszywkę. Według doniesień z 15.10.2026 Polska nie jest jeszcze celem.
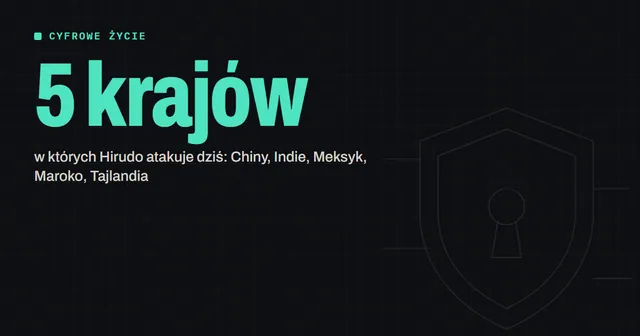
- Hirudo to nowy malware na Androida, który na miejsce prawdziwej aplikacji bankowej instaluje niemal identyczną fałszywkę.
- Na trop zagrożenia wpadli eksperci z firmy ThreatFabric. Doniesienie opublikował Telepolis 15.10.2026.
- Malware działa obecnie w Chinach, Indiach, Meksyku, Maroku i Tajlandii. Użytkownicy w Polsce nie są na razie celem ataku.
- Rozprzestrzenia się przez alternatywne sklepy z aplikacjami oraz reklamy przy treściach dla dorosłych i krótkich filmach typu short drama.
- Sklep Play też nie daje 100-procentowego bezpieczeństwa, ale instalowanie aplikacji z nieznanych źródeł zwiększa ryzyko.
Hirudo jest groźny przede wszystkim dlatego, że zastępuje prawdziwą aplikację bankową kopią, której użytkownik nie musi odróżnić od oryginału. Z doniesień wynika, że w Polsce jeszcze nie atakuje. Opisuję, jak działa, bo autor tekstu w Telepolis uznaje dalszą ekspansję za kwestię czasu.
Jak działa Hirudo
Po zainstalowaniu malware wyświetla oszukane powiadomienia i za ich pomocą uzyskuje uprawnienia do ułatwień dostępu w Androidzie. Dalej wszystko dzieje się samo: Hirudo usuwa prawdziwą aplikację bankową, a na jej miejsce pobiera fałszywkę. Ta jest niemal identyczna jak oryginał, ale ma dodatkowe mechanizmy, dzięki którym przestępcy przejmują konto.
Złośliwe oprogramowanie potrafi też znacznie więcej niż podszywanie się pod bank:
| Możliwość | Co oznacza dla użytkownika |
|---|---|
| Wykradanie danych logowania | Przestępcy mogą poznać dane do kont |
| Zdalne zarządzanie urządzeniem | Telefonem steruje ktoś inny |
| Przejmowanie wiadomości | Napastnik widzi SMS-y i inne wiadomości |
| Nagrywanie dźwięku | Mikrofon może służyć do podsłuchu |
| Zrzuty ekranu | Atakujący widzi, co jest na wyświetlaczu |
| Podszywanie się pod aplikacje bankowe | Fałszywa aplikacja zastępuje prawdziwą |
Gdzie atakuje i jak się rozprzestrzenia
Zagrożenie wykryli eksperci z firmy ThreatFabric. Telepolis powołuje się na tekst BleepingComputer. Malware działa obecnie na terenie Chin, Indii, Meksyku, Maroka i Tajlandii. Użytkownicy w Polsce nie są w tym momencie celem, ale według autora dalsza ekspansja jest tylko kwestią czasu.
Hirudo trafia na telefony kilkoma drogami:
- alternatywne sklepy z aplikacjami,
- reklamy przy treściach dla dorosłych,
- reklamy przy krótkich filmach określanych mianem short drama.
Jak się chronić
Wszystkie wskazane drogi infekcji wymagają, żeby użytkownik sam coś zainstalował lub zaakceptował. Dlatego podstawą jest ostrożność przy źródłach aplikacji i przy tym, o jakie uprawnienia prosi program.
Instaluj aplikacje wyłącznie ze Sklepu Play i nie klikaj reklam z ofertą pobrania programu poza nim. Sklep Play też nie zapewnia 100-procentowego bezpieczeństwa, więc zachowaj czujność także tam. Hirudo zdobywa uprawnienia do ułatwień dostępu przez fałszywe powiadomienia. Nie zatwierdzaj takich próśb, jeśli nie wiesz, po co aplikacji ten dostęp. Jeśli błąd już się zdarzył, Telepolis radzi użyć aplikacji skanujących pamięć urządzenia pod kątem zagrożeń, takich jak AVG czy ESET.
O innych zagrożeniach dla danych i kont pisałem w tekstach Wyciek z Fakturowni: co zrobić oraz Jak zastrzec PESEL w 2026. Więcej poradników znajdziesz w dziale Cyfrowe.
Przeczytałem tekst Telepolis z 15.10.2026, który opiera się na tekście BleepingComputer i ustaleniach ThreatFabric. Nie analizowałem samego malware ani raportu ThreatFabric. Opisane funkcje i kraje pochodzą z doniesienia Telepolis.
FAQ
Czy Hirudo atakuje w Polsce?
Według doniesień z 15.10.2026 nie. Malware działa obecnie w Chinach, Indiach, Meksyku, Maroku i Tajlandii, a użytkownicy w Polsce nie są w tym momencie celem. Autor Telepolis zaznacza, że dalsza ekspansja jest tylko kwestią czasu.
Jak Hirudo przejmuje konto bankowe?
Po instalacji wyłudza fałszywymi powiadomieniami uprawnienia do ułatwień dostępu. Następnie usuwa prawdziwą aplikację banku i pobiera niemal identyczną fałszywkę z dodatkowymi mechanizmami, dzięki którym przestępcy przejmują konto.
Skąd można zainfekować telefon?
Malware rozprzestrzenia się przez alternatywne sklepy z aplikacjami oraz reklamy przy treściach dla dorosłych i krótkich filmach short drama. Najbezpieczniej instalować programy tylko ze Sklepu Play.
Czy Sklep Play w pełni chroni przed takim malware?
Nie. Telepolis zaznacza, że Sklep Play nie zapewnia 100-procentowego bezpieczeństwa. Jest jednak lepszym wyborem niż nieznane źródła.
Co zrobić, jeśli zainstalowałem podejrzaną aplikację?
Telepolis radzi skorzystać z aplikacji skanujących pamięć urządzenia pod kątem zagrożeń, takich jak AVG czy ESET.
Źródła
Piotr Olszewski
Autor i redaktor Jutroteki. Od lat pisze o technologii, czyta cenniki, regulaminy i dokumenty i liczy, ile naprawdę kosztuje nowoczesność: od kWh w domowym gniazdku po raty za nowy telefon.
Jak pracuję i sprawdzam liczby →Widzisz błąd w liczbach albo nieaktualną cenę? Napisz - poprawię i oznaczę datę aktualizacji.